Бізнес
Економіка
Внутрішнє шахрайство у фінкомпаніях: як банки й МФО перевіряють персонал у 2026 році
Що таке внутрішнє шахрайство і скільки воно коштує, Як виглядає внутрішнє шахрайство у банку, МФО і брокерській компанії, Хто стає внутрішнім шахраєм і які ознаки помітні заздалегідь.
Фінансова установа може витратити мільйони на антифрод-системи, захист від кібератак і верифікацію клієнтів, а збиток прийде зсередини: від касира, кредитного експерта чи менеджера, який має легальний доступ до грошей і даних. Для фінансового сектору це не теорія. У свіжому дослідженні Асоціації сертифікованих фахівців з розслідування шахрайства (ACFE) «Occupational Fraud 2026: A Report to the Nations» саме банки та фінансові послуги дали найбільше випадків — 439 із 2 402 розслідуваних справ у 143 країнах.
Розберемо, де саме у банках, МФО, кредитних і брокерських компаніях виникає внутрішнє шахрайство, як його помічають і як вибудовують перевірку персоналу так, щоб вона була і дієвою, і законною.
Що таке внутрішнє шахрайство і скільки воно коштує
Внутрішнє шахрайство — це умисні дії працівника, який використовує своє службове становище, щоб привласнити кошти чи майно компанії або її клієнтів, отримати неправомірну вигоду чи приховати порушення. У Базельській класифікації операційних ризиків, на яку орієнтуються банківські регулятори, зокрема й Національний банк України, воно виділене в окремий тип подій — поряд із зовнішнім шахрайством, збоями систем і помилками процесів.
Цифри ACFE за 2026 рік варто знати кожному, хто відповідає за безпеку чи персонал фінустанови:
|
Показник |
Значення |
|---|---|
|
Частка річного виторгу, яку організації втрачають через шахрайство |
близько 5% |
|
Медіанний збиток від однієї схеми |
$104 000 |
|
Середній збиток |
$1 457 000 |
|
Частка справ зі збитком понад $1 млн |
20% |
|
Типовий час до виявлення схеми |
12 місяців |
|
Схеми, виявлені за сигналами (повідомленнями) |
43% |
Головне, що показують ці дані: збиток росте разом із часом. Схеми, які виявили протягом перших шести місяців, мали медіанний збиток близько $40 000. Ті, що тривали понад п'ять років, — понад $1,1 млн. Тобто швидкість виявлення важить більше, ніж будь-яке «покарання постфактум».
Як виглядає внутрішнє шахрайство у банку, МФО і брокерській компанії
Схеми відрізняються залежно від бізнес-моделі, але логіка однакова: людина має доступ, бачить слабке місце в контролі й має мотив.
Банки
У банківському секторі найчастіше стикаються з такими ризиками:
- Операції з коштами клієнтів — несанкціоновані перекази, зняття з «сплячих» рахунків, маніпуляції з депозитами літніх клієнтів.
- Кредитні схеми — видача позик на підставних осіб, завищення застави, «допомога» позичальнику з документами за відкат.
- Продаж даних — вивантаження персональних і фінансових даних клієнтів для шахрайських колл-центрів. Це порушення банківської таємниці, за яке передбачена кримінальна відповідальність (статті 231 і 232 Кримінального кодексу України).
- Касові операції — недостачі, підміна купюр, фіктивні операції обміну.
МФО та кредитні компанії
Мікрофінансовий сегмент швидкий і масовий: тисячі заявок на день, онлайн-скоринг, високий потік персоналу в колл-центрах і відділах стягнення. Звідси типові ризики:
- кредитні менеджери, які «проводять» заявки шахраїв або підробляють дані позичальника заради бонусу за обсяг;
- співробітники стягнення, які домовляються з боржниками «напряму» поза касою компанії;
- злив бази позичальників конкурентам або колекторам;
- зловживання доступом до скорингових правил — працівник знає, які параметри пропускають заявку, і продає це знання.
Детальніше про те, як кредитні компанії вибудовують відбір персоналу під ці ризики, ми розбирали у матеріалі про перевірку співробітників у мікрокредитних компаніях.
Брокерські компанії
Тут на першому місці — інформація: інсайдерські дані про угоди клієнтів, «фронтранінг» (власні угоди перед великим клієнтським ордером), переведення клієнтів на афілійовану структуру після звільнення.
Хто стає внутрішнім шахраєм і які ознаки помітні заздалегідь
Стереотип «краде лише рядовий касир» не підтверджується даними. За ACFE-2026, рядові працівники і менеджери вчиняють шахрайство приблизно порівну — по 41% справ, ще 16% припадає на власників і топменеджмент. Збиток зростає з рівнем посади, бо зростає доступ.
Водночас 84% шахраїв демонстрували поведінкові «червоні прапорці» ще до викриття. Найчастіші з них:
- життя не за статками — 38%;
- фінансові труднощі (борги, кредити, азартні ігри) — 27%;
- незвично тісні стосунки з окремим клієнтом чи постачальником — 21%;
- небажання ділитися обов'язками, відмова від відпустки, контроль над «своєю» ділянкою.
З нашої практики: у фінансових компаніях службу безпеки найчастіше насторожують саме зміна способу життя і раптова «незамінність» людини, яка роками не йде у відпустку і не допускає колег до своїх клієнтів. Це ще не доказ, але це привід для перевірки.
Як фінустанови перевіряють персонал: три етапи
Ефективна система — це не одна перевірка при наймі, а цикл, який супроводжує працівника весь час роботи.
Етап 1. Відбір кандидата
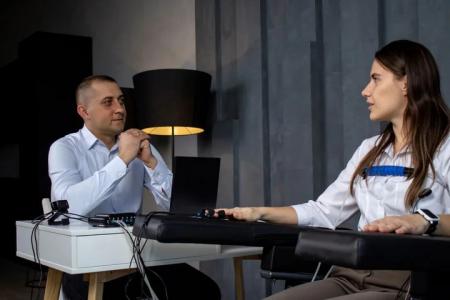
На вході перевіряють документи, кредитну історію (за згодою кандидата), відкриті реєстри, рекомендації з попередніх місць роботи. Для посад із доступом до коштів і даних — касирів, кредитних експертів, працівників бек-офісу, ІТ-адміністраторів — додають психофізіологічне дослідження на поліграфі. Його мета — не «зловити на брехні», а перевірити конкретні ризики: приховані борги, залежності, зв'язки з конкурентами, попередні звільнення через крадіжки, мотив працевлаштування. Як побудований такий відбір саме для банків і брокерів, ми докладно описали в матеріалі про перевірку працівників банків на поліграфі.
Етап 2. Періодичний контроль
Тут працюють класичні інструменти внутрішнього контролю. ACFE оцінює їхній ефект у зниженні медіанного збитку так:
|
Інструмент |
Зниження медіанного збитку |
|---|---|
|
Регулярний перегляд операцій керівництвом |
55% |
|
Проактивний моніторинг і аналіз даних |
53% |
|
Формальний кодекс поведінки |
50% |
|
Раптові аудити |
50% |
|
Ротація та обов'язкові відпустки |
49% |
Планові перевірки на поліграфі (раз на рік або при переведенні на чутливу посаду) доповнюють цей набір: людина знає, що її сумлінність періодично перевіряється, і це саме по собі стримує.
Етап 3. Службове розслідування
Коли збиток уже стався — недостача в касі, витік бази, підозріла кредитна угода, — коло підозрюваних зазвичай обмежене кількома людьми з доступом. Опитування на поліграфі за конкретним інцидентом допомагає швидко звузити коло і зосередити ресурси служби безпеки на головному напрямку, не звинувачуючи невинних.
Які правові межі має перевірка на поліграфі в Україні
Окремого закону про поліграф в Україні немає, тому перевірка працівників спирається на загальні норми трудового права та захисту персональних даних. Головні правила:
- Тільки добровільно і з письмовою згодою. Людина має право відмовитися на будь-якому етапі.
- Відмова не може бути підставою для звільнення. Перелік підстав звільнення визначений законом, і небажання проходити поліграф до нього не входить.
- Питання — лише в межах службових ризиків. Особисте життя, політичні й релігійні погляди, інтимна сфера — поза межами перевірки.
- Результат — не вирок. Висновок поліграфолога є інформацією для управлінського рішення, а не самостійним доказом вини.
- Конфіденційність. Результати отримує обмежене коло осіб замовника, вони обробляються як персональні дані.
Чим чіткіше ці правила прописані у внутрішньому положенні компанії, тим менше конфліктів і тим вища довіра персоналу до самої процедури.
Короткий чек-лист для керівника служби безпеки фінустанови
1. Визначте посади з найвищим ризиком (доступ до коштів, даних клієнтів, скорингових правил).
2. Для цих посад запровадьте розширену перевірку при наймі, включно з поліграфом за письмовою згодою.
3. Налаштуйте анонімний канал повідомлень — 43% схем виявляють саме так, і більшість сигналів надходить від колег.
4. Запровадьте обов'язкові відпустки та ротацію на чутливих ділянках.
5. Проводьте раптові аудити й аналіз аномалій в операціях.
6. Пропишіть порядок службового розслідування заздалегідь, а не в день інциденту.
FAQ
Чи може банк зобов'язати працівника пройти поліграф? Ні. Перевірка можлива лише за добровільною письмовою згодою. Компанія може передбачити її у внутрішніх положеннях для певних посад, але примусити не може.
Як часто варто перевіряти працівників із доступом до коштів? Практика більшості фінустанов — при наймі, раз на рік планово і позапланово у разі інциденту або переведення на посаду з ширшим доступом.
Чи замінює поліграф внутрішній аудит? Ні. Поліграф — один з інструментів кадрової безпеки. Найкращий результат дає поєднання: аудит і моніторинг операцій показують, що сталося, а психофізіологічне опитування допомагає з'ясувати, хто причетний і які ризики ще приховані.
Автор: Володимир Шкляренко, поліграфолог, Polygraph Expert


Оценка материала:
Внутрішнє шахрайство у фінкомпаніях: як банки й МФО перевіряють персонал у 2026 році21.10.2026
 Первый день работы Ялтинской ежегодной встречи